Dans la nuit du 1er au 2 novembre 2026, une cyberattaque a perturbé les systèmes de réfrigération de dizaines de magasins en Belgique et dans plusieurs autres pays européens. Des unités frigorifiques ont été basculées en mode dégivrage, faisant monter la température et entraînant la perte de denrées. Pour les lecteurs qui utilisent ou administrent des appareils connectés, l’incident montre qu’un équipement spécialisé relié à un système informatique peut devenir un point d’entrée vers une activité essentielle, ici la conservation des aliments.
Des équipements frigorifiques commandés à distance ou manipulés
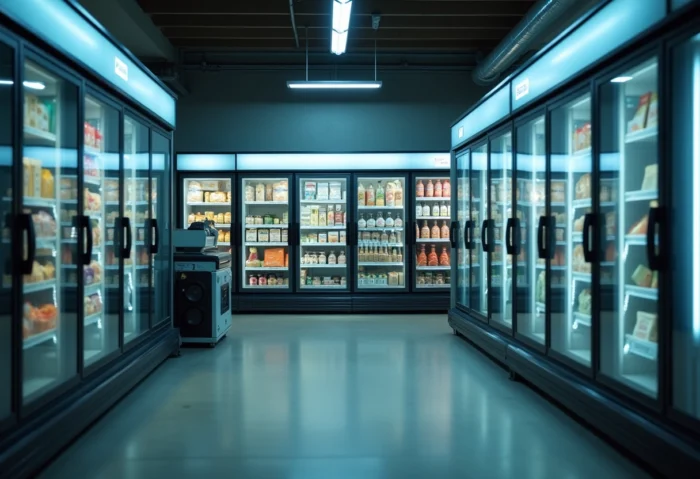
Le mécanisme rapporté par Euronews ne consiste pas à s’en prendre aux caisses ou aux terminaux de paiement. L’attaque a visé le pilotage des équipements de froid. Selon Stephan Moelans, dirigeant de l’entreprise Sabcobel, les évaporateurs des unités ont été placés en mode dégivrage. Ce cycle, prévu pour le fonctionnement normal du matériel, entraîne une hausse de température lorsqu’il est déclenché sur les équipements concernés au mauvais moment ou de façon répétée.
Le mode dégivrage est une fonction technique, et non une anomalie en soi. Les équipements de réfrigération doivent gérer le givre qui se forme sur certaines parties du circuit. Mais lorsqu’une commande informatique peut modifier leur fonctionnement, la sécurité du système de contrôle devient aussi importante que celle de l’appareil lui-même. Dans ce cas, les conséquences matérielles sont immédiates : les magasins doivent vérifier les températures et écarter les produits qui ne peuvent plus être conservés.
Les informations disponibles ne précisent pas comment les attaquants ont obtenu l’accès aux systèmes, ni si une même méthode a été utilisée dans chaque pays. L’identité des auteurs demeure inconnue. Euronews rapporte toutefois que le fournisseur Danfoss a mis en cause l’utilisation de logiciels obsolètes et indiqué que des clients n’avaient pas installé les mises à jour recommandées. Sabcobel estime, pour sa part, qu’une mise à jour logicielle seule ne suffit pas dans tous les cas et que des changements matériels peuvent être nécessaires.
Des magasins touchés dans plusieurs pays
En Belgique, les enseignes concernées comprennent Delhaize, Carrefour et Intermarché. IKEA a aussi signalé un incident dans son magasin de Mons. Selon les chiffres rapportés par Euronews, environ 40 magasins Delhaize Proxy, 15 Carrefour Shop & Go, 15 points de vente Intermarché et cinq stations-service Spar Q8 auraient été affectés. Carrefour a déclaré que 15 de ses 700 magasins étaient concernés et qu’aucun hypermarché ne figurait parmi eux. Les magasins concernés sont restés ouverts, selon l’enseigne.
Des incidents ont également été signalés en Suède, aux Pays-Bas, en Estonie, au Luxembourg, en Finlande et en Irlande. Les informations rapportées font état, entre autres, de magasins ICA en Suède, de 13 SuperValu en Irlande et d’un supermarché Selver en Estonie. Au Luxembourg, Delhaize a suspendu ses systèmes de commande par précaution. Les données disponibles ne permettent pas de dresser un bilan consolidé des pertes pour l’ensemble des pays. En Belgique, des médias ont rapporté des températures pouvant atteindre 70 °C dans certains réfrigérateurs et la destruction de denrées pour plusieurs centaines de milliers d’euros.
Le parquet fédéral belge a ouvert une enquête. Cette démarche doit établir les circonstances de l’incident, mais les informations publiées ne permettent pas encore d’attribuer l’attaque à un groupe ou à une personne. Euronews indique que des systèmes similaires avaient été visés en France en octobre. Ce rapprochement porte sur le type d’équipement et le mécanisme évoqué, sans établir que les attaques ont été menées par les mêmes auteurs.
Ce que l’incident rappelle sur les objets connectés
Un appareil connecté n’est pas nécessairement un ordinateur de bureau ou un téléphone. Dans un commerce, des systèmes de contrôle peuvent superviser le froid, l’éclairage ou d’autres équipements techniques. Dès lors qu’ils sont reliés à un réseau et pilotés par un logiciel, leur configuration, leurs accès et leur entretien relèvent aussi de la cybersécurité. Une faiblesse dans un système spécialisé peut donc avoir des effets physiques et opérationnels, même si les données des clients ne sont pas au centre de l’incident.
Pour les organisations qui exploitent ce type de matériel, les mesures évoquées dans les sources sont concrètes : maintenir les logiciels à jour, examiner les vulnérabilités signalées par les fournisseurs et évaluer si une modification matérielle est nécessaire. Sabcobel cite aussi le pilotage des réfrigérateurs au moyen d’une connexion internet sécurisée. Ces actions demandent une coordination entre les équipes informatiques, les responsables des installations et les fournisseurs, car la mise à jour d’un équipement industriel ne se traite pas toujours comme celle d’un ordinateur classique.
Pour le grand public, l’affaire est surtout un rappel que la cybersécurité concerne aussi les services matériels dont dépendent les commerces. Les clients ne peuvent pas vérifier eux-mêmes la configuration des systèmes frigorifiques d’un magasin, et les sources ne signalent pas de consigne particulière à leur intention. L’enjeu est plutôt de comprendre que la sécurité d’un réseau ne protège pas seulement des fichiers : elle contribue aussi au bon fonctionnement d’équipements qui conservent des produits et permettent à un magasin de poursuivre son activité.